Teknologi
AI Agent Mendorong Perusahaan Memperketat Keamanan Siber

Smallest Font
Largest Font
Table of Contents
[ Show ]
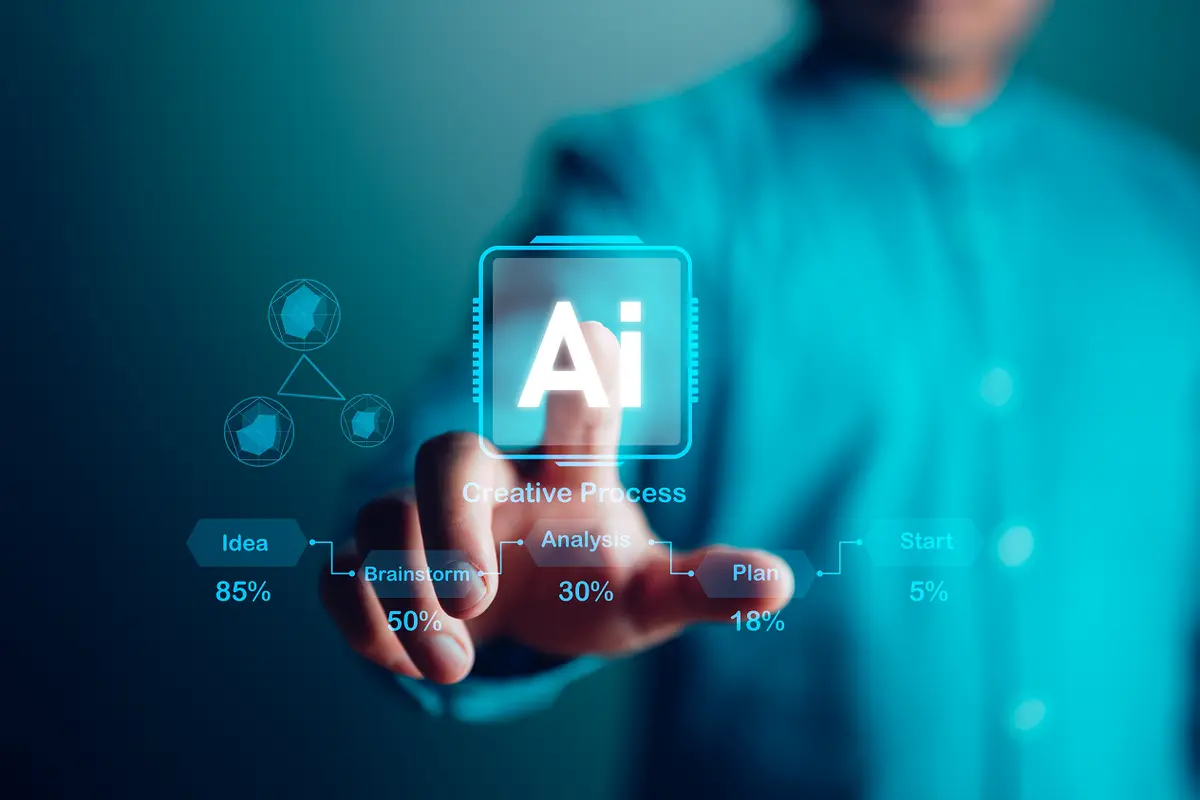
Otomatisasi berbasis kecerdasan buatan membawa tantangan baru bagi perlindungan sistem informasi perusahaan. Kemampuan AI agent menjalankan berbagai pekerjaan secara mandiri membuat pengawasan akses, penggunaan data, dan aktivitas sistem perlu mendapatkan perhatian lebih besar.
Dilansir dari Tekno, Director of Security Technology and Strategy Asia Pacific and Japan Akamai, Reuben Koh, menjelaskan bahwa AI agent mempunyai kemampuan untuk melakukan penalaran, berkomunikasi dengan antarmuka pemrograman aplikasi (API), serta menyelesaikan alur kerja tanpa harus terus-menerus diarahkan manusia.
Perubahan tersebut membuat pendekatan keamanan konvensional perlu disesuaikan. Perusahaan tidak cukup hanya mengandalkan pengelolaan identitas dan hak akses bagi karyawan, tetapi juga harus mengawasi identitas nonmanusia (nonhuman identity), termasuk agen AI yang terhubung dengan aplikasi maupun penyimpanan data internal.
Reuben menjelaskan bahwa pola kerja aplikasi berbasis AI berbeda dari sistem tradisional yang biasanya memiliki batas operasional tertentu dan mengandalkan keputusan manusia untuk memberikan persetujuan tindakan.
"Transisi ini menyebabkan perubahan mendasar dalam keamanan perusahaan. Aplikasi tradisional umumnya beroperasi dalam batasan yang telah ditentukan, dengan pengguna manusia yang mengambil keputusan dan memberikan otorisasi atas tindakan," kata Reuben dalam keterangan resmi yang diterima KompasTekno.
Salah satu persoalan utama muncul ketika AI agent memperoleh kewenangan yang terlalu luas. Selain itu, manipulasi perilaku oleh pihak luar dapat membuat kemampuan otomatisasi tersebut menjadi sumber ancaman bagi sistem perusahaan.
Untuk mengantisipasinya, perusahaan perlu menetapkan aturan operasional yang membatasi kewenangan setiap agen. Pembatasan tersebut mencakup jenis informasi yang boleh digunakan, tindakan yang diperbolehkan, serta situasi yang mengharuskan campur tangan manusia.
Reuben menekankan pentingnya pengaturan tersebut dalam penggunaan agen kecerdasan buatan di lingkungan kerja.
"Karena itu, perusahaan perlu menentukan batasan yang jelas mengenai data yang boleh diakses setiap agen, tindakan yang dapat dilakukan, serta kondisi yang mengharuskannya meminta persetujuan manusia," lanjut Reuben.
Ancaman kebocoran informasi juga dapat muncul dari kebiasaan karyawan menggunakan layanan AI eksternal. Berdasarkan riset Akamai, lebih dari 6 persen percakapan dengan chatbot ternyata memuat informasi sensitif milik perusahaan.
Temuan lainnya menunjukkan sebanyak 47 persen interaksi dengan layanan AI berlangsung menggunakan akun pribadi karyawan. Aktivitas melalui akun tersebut berada di luar pengawasan tim keamanan teknologi informasi (TI), sehingga perusahaan menghadapi kesulitan dalam mengendalikan informasi yang dibagikan.
Data yang dimasukkan ke layanan kecerdasan buatan publik dapat mencakup informasi penting, seperti Nomor Induk Kependudukan (NIK) dan data finansial. Menurut Reuben, praktik semacam ini berpotensi menimbulkan persoalan perlindungan data pribadi.
Risiko tersebut juga berkaitan dengan kepatuhan terhadap Undang-Undang Perlindungan Data Pribadi (UU PDP). Persoalan dapat muncul apabila pemindahan informasi melintasi batas negara berlangsung tanpa otorisasi dan pencatatan yang sah.
Ekstensi AI dan integrasi sistem internal
Selain penggunaan chatbot, ekstensi peramban (browser extension) berbasis kecerdasan buatan juga menjadi perhatian dalam keamanan perusahaan. Akamai mencatat lebih dari 40 persen pengguna di lingkungan perusahaan telah memasang ekstensi dengan kemampuan AI.
Dari kelompok tersebut, sebanyak 25 persen ekstensi mengalami perubahan izin akses dalam kurun 12 bulan. Temuan Akamai juga menunjukkan bahwa ekstensi AI mempunyai potensi kerentanan atau Common Vulnerabilities and Exposures (CVE) 60 persen lebih tinggi dibandingkan ekstensi standar.
Angka tersebut memperlihatkan bahwa pengawasan tidak hanya diperlukan pada aplikasi utama. Perangkat tambahan yang terpasang melalui peramban juga perlu diperhatikan karena berkaitan dengan izin akses dan potensi kerentanan keamanan.
Integrasi kecerdasan buatan dengan infrastruktur internal melalui Model Context Protocol (MCP) turut menjadi aspek yang perlu dikendalikan. Hubungan antara server MCP dan berbagai sistem perusahaan dapat memperluas dampak apabila terjadi gangguan pada lingkungan AI.
Akamai menyoroti pentingnya penerapan isolasi berdasarkan prinsip Zero Trust pada server MCP. Tanpa perlindungan tersebut, gangguan yang terjadi pada sistem kecerdasan buatan berpotensi menjalar dan memengaruhi sejumlah sistem perusahaan yang saling terhubung.
Pengaturan tingkat otonomi AI agent
Untuk mengurangi kemungkinan penyalahgunaan akses dan dampak operasional, Akamai menyarankan perusahaan mengatur tingkat otonomi setiap AI agent. Penentuan kewenangan tersebut perlu disesuaikan dengan konsekuensi dari tindakan yang dapat dijalankan oleh masing-masing agen.
Dengan pendekatan tersebut, perusahaan dapat membedakan aktivitas yang dapat dilakukan secara mandiri dan tindakan yang memerlukan persetujuan manusia. Pengaturan batas akses, pengawasan identitas nonmanusia, serta perlindungan integrasi sistem menjadi bagian penting dalam pengelolaan keamanan AI agent.
Follow peradaban.id
Add to preferred sources on Google
Editors Team
Arif Hidayat
Author
What's Your Reaction?
-
0
 Like
-
0
 Dislike
-
0
 Funny
-
0
 Angry
-
0
 Sad
-
0
 Wow