Teknologi
BSSN Ingatkan Pengguna Microsoft 365 Waspadai Serangan Siber

Smallest Font
Largest Font
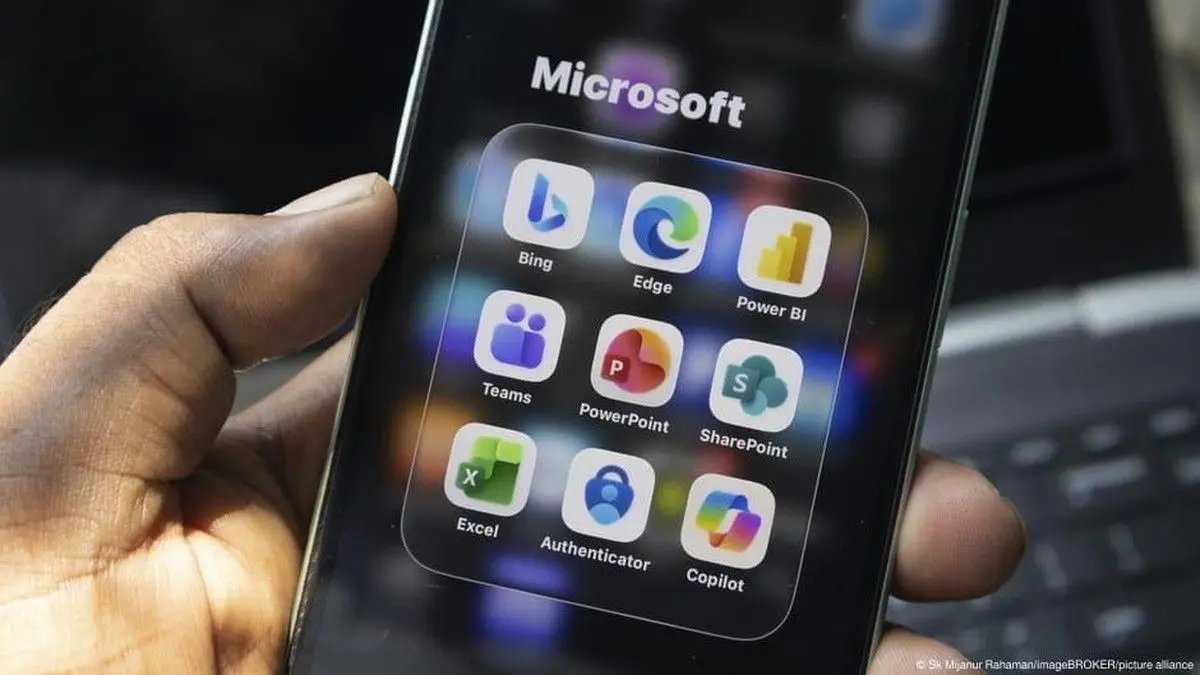
Gangguan layanan Microsoft 365 berskala global membuka peluang terjadinya serangan siber yang menyasar pengguna. Badan Siber dan Sandi Negara (BSSN) mengingatkan masyarakat agar berhati-hati terhadap phishing, pencurian akun, serta berbagai bentuk penipuan digital. Informasi tersebut dilansir dari Detik iNET.
Menurut BSSN, situasi ketika layanan digital mengalami gangguan dapat dimanfaatkan pelaku kejahatan untuk menjalankan rekayasa sosial. Pengguna perlu mewaspadai pesan yang memanfaatkan kondisi tersebut dengan menyamar sebagai pemberitahuan resmi.
Melalui akun Instagram resminya @bssn_ri, BSSN menyampaikan peringatan mengenai potensi penyalahgunaan gangguan layanan untuk melancarkan serangan terhadap pengguna.
"Gangguan layanan berskala besar dapat dimanfaatkan oleh pihak yang tidak bertanggung jawab sebagai momentum untuk melancarkan serangan phishing dan rekayasa sosial," tulis BSSN.
Modus serangan siber yang perlu diwaspadai
Salah satu ancaman yang disoroti adalah email palsu dengan identitas Microsoft atau tim teknologi informasi perusahaan. Pesan tersebut dapat dibuat seolah-olah berisi pemberitahuan mengenai proses pemulihan layanan.
Di dalam pesan, pelaku dapat menyertakan tautan yang mengarahkan penerima menuju halaman masuk palsu. Halaman tersebut dirancang untuk memperoleh informasi rahasia milik pengguna.
Informasi yang berisiko dicuri mencakup nama pengguna, kata sandi, hingga kode autentikasi multifaktor atau MFA. Apabila data tersebut diberikan, pelaku berpotensi memperoleh akses terhadap akun korban.
Selain email palsu, BSSN juga mengingatkan mengenai penyebaran tautan dan lampiran berbahaya. Berkas tersebut dapat disamarkan sebagai dokumen panduan untuk memulihkan layanan Microsoft, padahal berisi perangkat lunak berbahaya atau malware.
Ancaman lainnya dikenal sebagai MFA fatigue. Modus ini dilakukan dengan mengirimkan permintaan persetujuan autentikasi secara berulang sampai pengguna merasa terganggu dan akhirnya menyetujui permintaan yang sebenarnya tidak pernah mereka ajukan.
Penipuan juga dapat berlangsung melalui panggilan telepon maupun pesan singkat. Dalam praktiknya, pelaku berpura-pura menjadi petugas layanan bantuan Microsoft untuk mendapatkan kepercayaan pengguna.
BSSN turut menyoroti kemungkinan penyalahgunaan keterlambatan pengiriman email untuk menjalankan Business Email Compromise (BEC). Bentuk penipuan ini menyasar komunikasi bisnis serta instruksi transaksi yang berlangsung melalui surat elektronik.
Dampak gangguan terhadap keamanan akun dan organisasi
Berbagai modus tersebut dapat menimbulkan konsekuensi serius bagi individu maupun organisasi. Salah satu risikonya adalah pengambilalihan akun yang memungkinkan pelaku mengakses layanan digital tanpa izin pemiliknya.
Akses ilegal juga berpotensi menjangkau email dan data yang tersimpan di layanan penyimpanan awan. Informasi yang seharusnya hanya dapat digunakan oleh pemilik akun bisa berada dalam kendali pihak yang tidak berwenang.
Selain pencurian informasi, serangan tersebut dapat memicu kerugian finansial. Infeksi malware dan ransomware juga menjadi ancaman yang perlu diperhatikan, terutama karena dapat mengganggu kegiatan operasional organisasi.
Oleh sebab itu, BSSN meminta pengguna tidak langsung mempercayai instruksi yang mengatasnamakan Microsoft. Permintaan verifikasi akun maupun pembaruan informasi masuk perlu diperiksa terlebih dahulu sebelum ditindaklanjuti.
Langkah pencegahan yang disarankan BSSN
Untuk mengurangi kemungkinan menjadi korban penipuan, BSSN menyampaikan beberapa langkah pengamanan yang dapat diterapkan pengguna layanan Microsoft. Tindakan tersebut berfokus pada pemeriksaan sumber informasi dan perlindungan data autentikasi.
Periksa informasi mengenai gangguan layanan melalui status.cloud.microsoft atau saluran komunikasi resmi tim teknologi informasi perusahaan.
Hindari membuka tautan maupun lampiran yang datang tanpa diduga. Apabila perlu mengakses layanan, ketik alamat portal resmi secara langsung melalui peramban.
Jangan memasukkan informasi masuk atau kode MFA melalui tautan yang diterima lewat email. Tolak pula permintaan persetujuan autentikasi yang tidak pernah dilakukan sendiri.
Laporkan pesan yang mencurigakan kepada tim teknologi informasi atau bagian keamanan agar dapat diperiksa lebih lanjut.
Langkah-langkah tersebut ditujukan untuk mencegah pengguna menyerahkan informasi sensitif kepada pihak yang menyamar sebagai petugas resmi. Pemeriksaan sumber pesan menjadi bagian penting sebelum mengikuti instruksi pemulihan layanan.
Penyebab gangguan global Microsoft 365
Gangguan Microsoft 365 yang menjadi perhatian BSSN berlangsung secara global sejak Kamis (12/11) pukul 18.00 UTC atau Jumat (13/11) pukul 01.00 WIB.
Sejumlah produk dan layanan yang terdampak mencakup Exchange Online, Microsoft Teams, SharePoint Online, OneDrive, serta Microsoft 365 Copilot. Gangguan juga melibatkan Microsoft Defender XDR, Intune, hingga Portal Microsoft 365.
Berdasarkan penjelasan Microsoft yang dikutip dalam imbauan BSSN, masalah tersebut berkaitan dengan kegagalan server ketika menjalani pemeriksaan kesehatan otomatis atau automated health check.
Kondisi tersebut terjadi akibat beban berlebih pada salah satu proses inti server. Akibatnya, sistem tidak berhasil melewati tahapan pemeriksaan otomatis yang diperlukan dalam pengoperasian layanan.
Microsoft menyatakan tidak menemukan indikasi aktivitas berbahaya yang menjadi penyebab gangguan tersebut. Perusahaan kemudian menjalankan proses pemulihan secara bertahap untuk mengembalikan fungsi berbagai layanan yang terdampak.
Dengan demikian, gangguan teknis Microsoft 365 dan potensi penyalahgunaannya merupakan dua hal yang perlu diperhatikan pengguna secara terpisah. Microsoft menyebut gangguan berasal dari masalah pada proses server, sementara BSSN mengingatkan adanya peluang bagi pihak tidak bertanggung jawab untuk memanfaatkan situasi tersebut melalui serangan siber.
Follow peradaban.id
Add to preferred sources on Google
Editors Team
Rizki Lancar
Author
What's Your Reaction?
-
0
 Like
-
0
 Dislike
-
0
 Funny
-
0
 Angry
-
0
 Sad
-
0
 Wow