Gadget
Apple Perbaiki Sembilan Celah Keamanan di iOS 27.2.1

Smallest Font
Largest Font
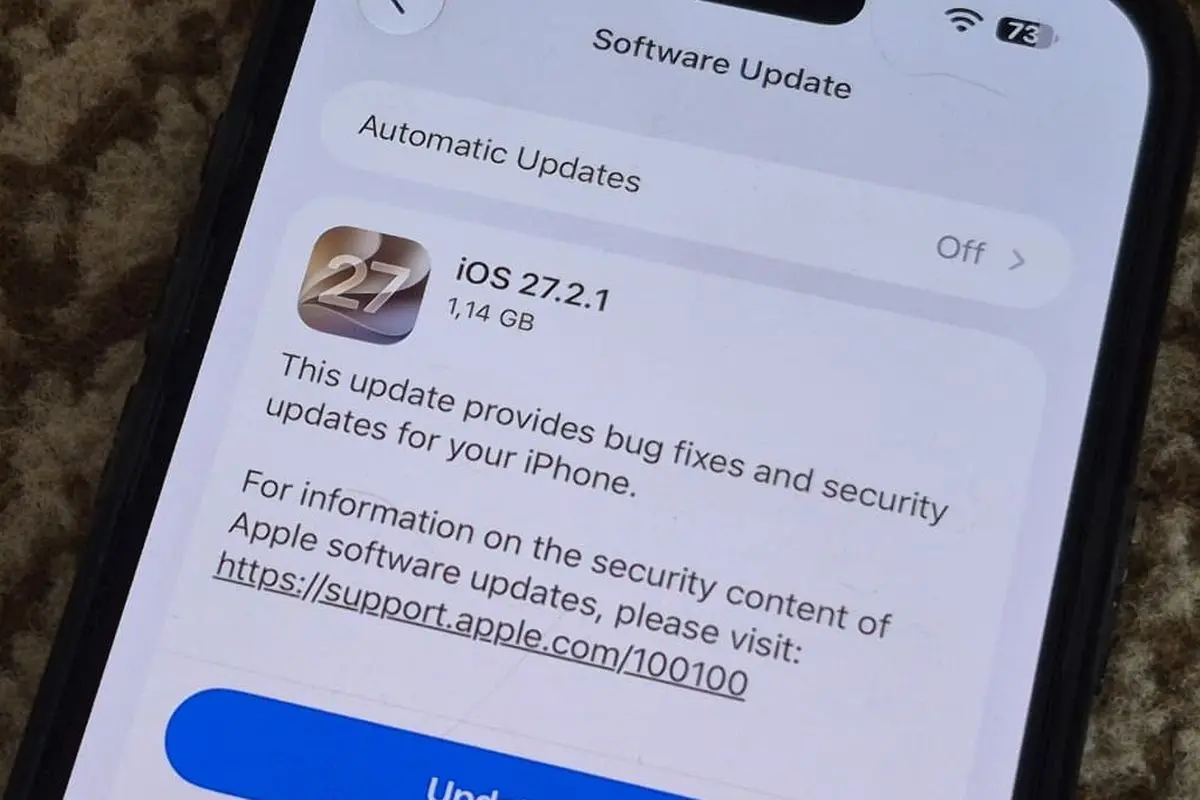
Pengguna iPhone dan iPad kini dapat memasang pembaruan sistem operasi terbaru Apple, iOS 27.2.1 dan iPadOS 27.2.1, yang dirilis pada Selasa (10/11/2026). Pembaruan ini menambal sembilan celah keamanan yang berpotensi membuka akses ke data sensitif, percakapan iMessage, serta koneksi Bluetooth tanpa izin pengguna, dilansir dari Tekno.
Berdasarkan catatan keamanan resmi Apple, sembilan kerentanan tersebut ditemukan pada sejumlah komponen sistem. Perbaikannya mencakup App Intents, Messages, Bluetooth, CoreUtils, AirPlay, rapportd, dan brotli.
Salah satu masalah berada pada fitur App Intents. Kerentanan berkode CVE-2026-113963 memungkinkan aplikasi mengakses informasi pengguna yang bersifat sensitif. Apple memperbaikinya dengan meningkatkan pengelolaan status sistem berdasarkan laporan peneliti keamanan Laszlo Varady.
Aplikasi Messages juga mendapatkan sejumlah perbaikan. Dua kerentanan pada layanan tersebut berpotensi memungkinkan pihak luar masuk ke percakapan grup iMessage dan membaca pesan yang dikirim sebelum pengguna baru bergabung.
Apple menangani kedua masalah itu melalui peningkatan validasi serta penghapusan kode yang rentan. Kerentanan tersebut tercatat dengan kode CVE-2026-113961 dan CVE-2026-113960.
Pada komponen Bluetooth, Apple menutup celah use-after-free yang dapat dimanfaatkan penyerang dalam jangkauan Bluetooth untuk merusak memori proses perangkat. Perbaikan dilakukan melalui peningkatan pengelolaan memori dan tercatat dengan kode CVE-2026-113970.
Komponen CoreUtils juga memiliki dua kerentanan yang berkaitan dengan proses pemasangan perangkat. Celah pertama memungkinkan perangkat Bluetooth berbahaya melakukan pairing tanpa interaksi pengguna, sedangkan celah kedua berpotensi membuat penyerang melewati batas percobaan kode pemasangan.
Apple mencatat kedua masalah tersebut sebagai CVE-2026-113965 dan CVE-2026-113964. Perbaikan ini ditujukan untuk mencegah koneksi perangkat tanpa persetujuan pemilik iPhone atau iPad.
Perlindungan pada AirPlay turut ditingkatkan melalui penanganan kerentanan yang memungkinkan penyerang melewati batas percobaan kode pemasangan. Masalah serupa ditemukan pada rapportd, dengan potensi penyalahgunaan oleh pihak yang berada di jaringan yang sama.
Kedua kerentanan tersebut memiliki kode CVE-2026-113968 dan CVE-2026-113969. Apple memperbaikinya melalui peningkatan pengelolaan status sistem.
Selain itu, Apple menambal kerentanan pada komponen brotli. Pemrosesan input yang dirancang secara khusus sebelumnya dapat memicu kerusakan memori akibat penulisan data di luar batas. Masalah berkode CVE-2026-111497 tersebut ditangani dengan peningkatan validasi input.
Untuk perangkat iPhone, iOS 27.2.1 tersedia mulai iPhone 11 dan model yang lebih baru. Sementara itu, iPadOS 27.2.1 dapat dipasang pada iPad Pro 12,9 inci generasi ke-4 dan lebih baru, iPad Pro 11 inci generasi ke-2 dan lebih baru, serta iPad Air generasi ke-4 dan lebih baru.
Pembaruan tersebut juga mendukung iPad generasi ke-9 dan lebih baru serta iPad mini generasi ke-6 dan lebih baru, berdasarkan daftar kompatibilitas Apple.
Pengguna dapat memeriksa ketersediaan pembaruan melalui menu Settings atau Pengaturan, kemudian memilih General atau Umum dan Software Update atau Pembaruan Perangkat Lunak. Apple menyarankan pemasangan pembaruan keamanan yang tersedia untuk memperoleh perlindungan terbaru.
Follow peradaban.id
Add to preferred sources on Google
Editors Team
Citra Amelia
Author
What's Your Reaction?
-
0
 Like
-
0
 Dislike
-
0
 Funny
-
0
 Angry
-
0
 Sad
-
0
 Wow